Domain gegenspionage.de kaufen?
Wir ziehen mit dem Projekt
gegenspionage.de um.
Sind Sie am Kauf der Domain
gegenspionage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gegenspionage.de kaufen?
Was ist ein Certified Scrum Master?
Ein Certified Scrum Master ist eine Person, die eine offizielle Zertifizierung erhalten hat, um als Scrum Master in einem agilen Entwicklungsteam zu arbeiten. Scrum ist ein Framework für die agile Projektmanagementmethode, das darauf abzielt, die Effizienz und Produktivität von Teams zu steigern. Der Scrum Master ist verantwortlich für die Umsetzung von Scrum-Praktiken im Team, die Beseitigung von Hindernissen und die Förderung einer effektiven Zusammenarbeit. Durch die Zertifizierung als Scrum Master können Fachleute ihre Kenntnisse und Fähigkeiten in der Anwendung agiler Methoden nachweisen. **
Ja, es gibt ein aktuelles Microsoft-Zertifikat namens Microsoft Certified Ethical White Hacker oder Microsoft Certified Penetration Tester.
Ja, es gibt ein aktuelles Microsoft-Zertifikat namens Microsoft Certified Ethical White Hacker oder Microsoft Certified Penetration Tester. Diese Zertifizierungen sind speziell für Personen gedacht, die sich auf ethisches Hacking und Penetrationstests spezialisiert haben und ihr Wissen und ihre Fähigkeiten in diesem Bereich nachweisen möchten. Durch den Erwerb dieser Zertifikate können Fachleute ihr Fachwissen unter Beweis stellen und ihr berufliches Profil stärken. **

Ähnliche Suchbegriffe für Certified
Top-Angebote
Produkte zum Begriff Certified:
-
Gregory, Peter H.: CISM Certified Information Security Manager Bundle, Second EditionCISM Certified Information Security Manager Bundle, Second Edition , This up-to-date study bundle contains two books and a digital quick review guide to use in preparation for the CISM exam Take the 2022 version of ISACA's challenging Certified Information Security Manager exam with confidence using this comprehensive self-study collection. Comprised of CISM All-in-One Exam Guide, Second Edition and CISM Practice Exams, Second Edition , plus bonus digital content, this bundle contains 100% coverage of every topic on the current edition of the exam. You will get real-world examples, professional insights, and concise explanations to help with your exam preparation. Fully updated for the 2022 exam, CISM Certified Information Security Manager Bundle, Second Edition contains practice questions that match those on the live exam in content, style, tone, format, and difficulty. Every domain on the test is covered, including information security governance, information security risk management, information security program, and incident management. This authoritative bundle serves both as a study tool AND a valuable on-the-job reference for security professionals. ¿ This bundle is 10% cheaper than purchasing the books individually ¿ Bonus online content includes 600 accurate practice exam questions and a quick review guide ¿ Written by an IT expert and experienced author , > , Auflage: 2. Auflage, Erscheinungsjahr: 20230619, Produktform: Kartoniert, Autoren: Gregory, Peter M., Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Keyword: Exam preparation, exam prep, self-study, incident response, IT training, certification, Total Tester, training, access control<br><br><br>, Fachkategorie: IT-Zertifizierung, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: McGraw-Hill Education Ltd, Verlag: McGraw-Hill Education Ltd, Länge: 235, Breite: 192, Höhe: 50, Gewicht: 1586, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Vorgänger EAN: 9781260459005, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Seitenzahl: (231, 614 S.), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,77,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ChoeTech Thunderbolt5 Intel Certified CableDatenkabel 1m - zum Verbinden, Male-Anschlüsse: 2× USB-C (USB 4) mit Übertragungsrate: 40 Gbit/s, mit doppelseitigem Stecker, Abschlussstecker: gerade, klassisches Geflecht Choetech Thunderbolt 5 Kabel 240 W - für blitzschnelle Datenübertragung und Laden Mit dem USB-C Datenkabel ChoeTech Thunderbolt 5 erhalten Sie ultraschnelle Datenübertragung sowie kompr35,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
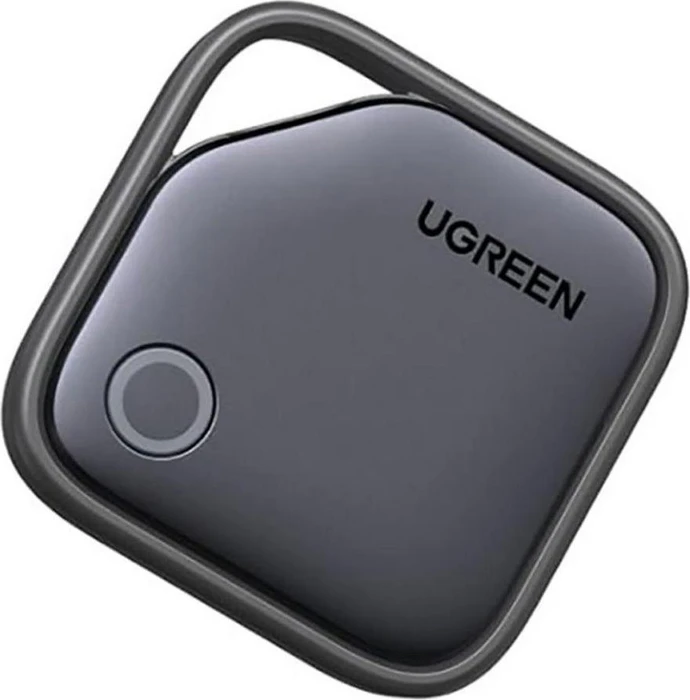
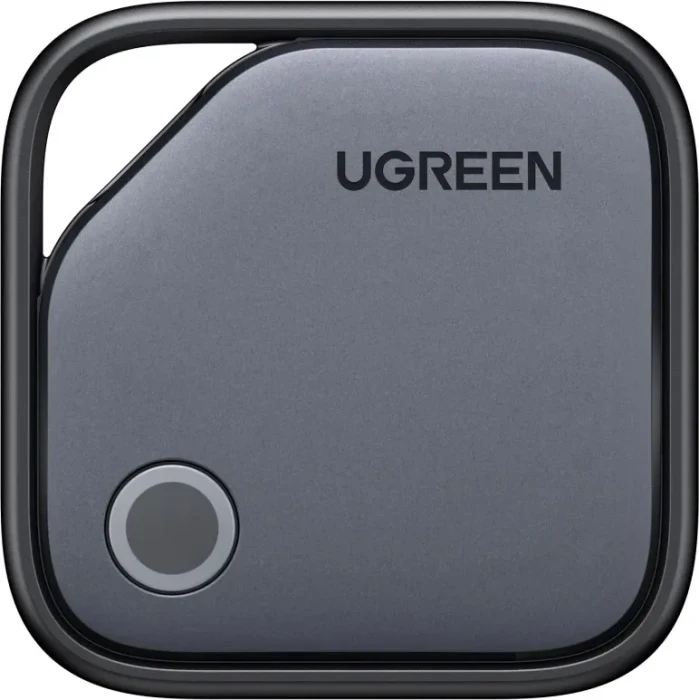
UGREEN FineTrack G(Google Certified)Bluetooth-Ortungschip hilft, den Verlust von Schlüsseln und anderen Wertgegenständen zu verhindern, mit Unterstützung des Betriebssystems Android, zu den Grundfunktionen gehören Standpunkt finden und Signalton, kompatibel mit Anwendung des Herstellers, Batterie Integriert mit einer Laufzeit bis zu 12,00 Monate, Farbe: grau, praktische Abmessungen: 36 mm × 36 mm × 9 mm UGREEN FineTrack G ist ein kompaktes Bluetooth-Ortungsgerät, das für das Google Find Hub-Netzwerk zertifiziert ist und Sie dabei unterstützt, Ihre Schlüssel, Ihren Rucksack oder Ihr Gepäck schnell zu14,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Gefahren zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Durchführung von Risikobewertungen in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit erfolgen. Dabei werden potenzielle Bedrohungen und Schwachstellen identifiziert, die das Unternehmen gefährden könnten. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine ganzheitliche Analyse durchzuführen. Dazu gehören interne und externe Bedrohungen, Compliance-Anforderungen, Geschäftsprozesse und die aktuelle Sicherheitsinfrastruktur. Basierend auf den Ergebnissen der Bedrohungsanalyse können angemessene Gegenmaßnahmen entwickelt werden, um potenzielle Gefahren zu minimieren oder zu beseitigen. Dies kann die Implementierung von Sicherheitsrichtlinien, Schulungen für Mitarbeiter **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit kann durch die Zusammenarbeit von Experten aus verschiedenen Fachbereichen durchgeführt werden. Dabei werden potenzielle Risiken identifiziert, indem Schwachstellen in der IT-Infrastruktur, Unternehmensprozessen und physischen Sicherheitsmaßnahmen analysiert werden. Anschließend werden angemessene Gegenmaßnahmen entwickelt, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. Dieser Prozess erfordert eine kontinuierliche Überwachung und Anpassung, um auf sich verändernde Bedrohungen und Risiken reagieren zu können. **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit erfordert eine ganzheitliche Herangehensweise, die alle potenziellen Bedrohungen berücksichtigt. Dies beinhaltet die Identifizierung von Schwachstellen in der IT-Infrastruktur, die Bewertung von internen und externen Bedrohungen sowie die Analyse von physischen Sicherheitsrisiken wie Einbruch, Diebstahl oder Vandalismus. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine umfassende Risikobewertung durchführen zu können. Dazu gehören beispielsweise Sicherheitsprotokolle, Zugriffslogs, Bedrohungsberichte und Sicherheitsaudits. Die Zusammenarbeit zwischen verschiedenen Abteilungen wie IT, Sicherheit, **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisikomanagement und physische Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Unternehmensrisikomanagement und physische Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte wie IT-Systeme, Geschäftsprozesse, Mitarbeiterverhalten, physische Standorte und externe Bedrohungen berücksichtigt. Durch die Nutzung von Tools wie Risikobewertungsmethoden, Schwachstellenanalysen und Szenario-Simulationen können potenzielle Risiken und Schwachstellen identifiziert werden. Basierend auf den Ergebnissen der Bedrohungsanalyse können dann angemessene Gegenmaßnahmen entwickelt werden, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. **


Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte des Unternehmens und seiner Umgebung berücksichtigt, um potenzielle Risiken und Schwachstellen zu identifizieren. Durch die Nutzung von Tools wie Risikoanalysen, Schwachstellen-Scans und Sicherheitsaudits können die ermittelten Bedrohungen bewertet und priorisiert werden. Basierend auf den Ergebnissen der Analyse können dann angemessene Gegenmaßnahmen entwickelt werden, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. **
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Risikomanagement und physischer Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte wie IT-Systeme, Unternehmensprozesse, physische Standorte und externe Bedrohungen berücksichtigt. Es ist wichtig, eine ganzheitliche Betrachtung der potenziellen Risiken und Schwachstellen vorzunehmen, um ein umfassendes Bild der Bedrohungslage zu erhalten. Dazu gehören die Identifizierung von Schwachstellen in der IT-Infrastruktur, die Bewertung von Unternehmensrisiken und die Analyse von physischen Sicherheitsmaßnahmen. Basierend auf den Ergebnissen der Bedrohungsanalyse können dann angemessene Gegenmaßnahmen **
Top-Angebote
Produkte zum Begriff Certified:
-
UGREEN Tracker (Samsung Certified)Bluetooth-Ortungschip hat ein Auge auf persönliche Gegenstände, mit Unterstützung des Betriebssystems Android, zu den Grundfunktionen gehören Standpunkt finden und Signalton, kompatibel mit Samsung SmartThings, Bluetooth-Version: 5,3, Signalreichweite: 50 m, austauschbare Batterie CR2032 mit einer Laufzeit bis zu 18,07 Monate, Farbe: schwarz und grau, Gewicht: 81,8 g, Schutzgrad: IP68 Der UGREEN Tracker ist ein kompaktes Bluetooth-Ortungsgerät zum einfachen Auffinden von Schlüsseln, Taschen, Rucksäcken oder anderen Gegenständen, die Sie im Auge behalten möchten. Es wurde für das Sa20,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Gregory, Peter H.: CISM Certified Information Security Manager Bundle, Second EditionCISM Certified Information Security Manager Bundle, Second Edition , This up-to-date study bundle contains two books and a digital quick review guide to use in preparation for the CISM exam Take the 2022 version of ISACA's challenging Certified Information Security Manager exam with confidence using this comprehensive self-study collection. Comprised of CISM All-in-One Exam Guide, Second Edition and CISM Practice Exams, Second Edition , plus bonus digital content, this bundle contains 100% coverage of every topic on the current edition of the exam. You will get real-world examples, professional insights, and concise explanations to help with your exam preparation. Fully updated for the 2022 exam, CISM Certified Information Security Manager Bundle, Second Edition contains practice questions that match those on the live exam in content, style, tone, format, and difficulty. Every domain on the test is covered, including information security governance, information security risk management, information security program, and incident management. This authoritative bundle serves both as a study tool AND a valuable on-the-job reference for security professionals. ¿ This bundle is 10% cheaper than purchasing the books individually ¿ Bonus online content includes 600 accurate practice exam questions and a quick review guide ¿ Written by an IT expert and experienced author , > , Auflage: 2. Auflage, Erscheinungsjahr: 20230619, Produktform: Kartoniert, Autoren: Gregory, Peter M., Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Keyword: Exam preparation, exam prep, self-study, incident response, IT training, certification, Total Tester, training, access control<br><br><br>, Fachkategorie: IT-Zertifizierung, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: McGraw-Hill Education Ltd, Verlag: McGraw-Hill Education Ltd, Länge: 235, Breite: 192, Höhe: 50, Gewicht: 1586, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Vorgänger EAN: 9781260459005, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Seitenzahl: (231, 614 S.), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,77,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Certified Scrum Master?
Ein Certified Scrum Master ist eine Person, die eine offizielle Zertifizierung erhalten hat, um als Scrum Master in einem agilen Entwicklungsteam zu arbeiten. Scrum ist ein Framework für die agile Projektmanagementmethode, das darauf abzielt, die Effizienz und Produktivität von Teams zu steigern. Der Scrum Master ist verantwortlich für die Umsetzung von Scrum-Praktiken im Team, die Beseitigung von Hindernissen und die Förderung einer effektiven Zusammenarbeit. Durch die Zertifizierung als Scrum Master können Fachleute ihre Kenntnisse und Fähigkeiten in der Anwendung agiler Methoden nachweisen. **
-
Ja, es gibt ein aktuelles Microsoft-Zertifikat namens Microsoft Certified Ethical White Hacker oder Microsoft Certified Penetration Tester.
Ja, es gibt ein aktuelles Microsoft-Zertifikat namens Microsoft Certified Ethical White Hacker oder Microsoft Certified Penetration Tester. Diese Zertifizierungen sind speziell für Personen gedacht, die sich auf ethisches Hacking und Penetrationstests spezialisiert haben und ihr Wissen und ihre Fähigkeiten in diesem Bereich nachweisen möchten. Durch den Erwerb dieser Zertifikate können Fachleute ihr Fachwissen unter Beweis stellen und ihr berufliches Profil stärken. **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Gefahren zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Durchführung von Risikobewertungen in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit erfolgen. Dabei werden potenzielle Bedrohungen und Schwachstellen identifiziert, die das Unternehmen gefährden könnten. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine ganzheitliche Analyse durchzuführen. Dazu gehören interne und externe Bedrohungen, Compliance-Anforderungen, Geschäftsprozesse und die aktuelle Sicherheitsinfrastruktur. Basierend auf den Ergebnissen der Bedrohungsanalyse können angemessene Gegenmaßnahmen entwickelt werden, um potenzielle Gefahren zu minimieren oder zu beseitigen. Dies kann die Implementierung von Sicherheitsrichtlinien, Schulungen für Mitarbeiter **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit kann durch die Zusammenarbeit von Experten aus verschiedenen Fachbereichen durchgeführt werden. Dabei werden potenzielle Risiken identifiziert, indem Schwachstellen in der IT-Infrastruktur, Unternehmensprozessen und physischen Sicherheitsmaßnahmen analysiert werden. Anschließend werden angemessene Gegenmaßnahmen entwickelt, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. Dieser Prozess erfordert eine kontinuierliche Überwachung und Anpassung, um auf sich verändernde Bedrohungen und Risiken reagieren zu können. **
Ähnliche Suchbegriffe für Certified
-
ChoeTech Thunderbolt5 Intel Certified CableDatenkabel 1m - zum Verbinden, Male-Anschlüsse: 2× USB-C (USB 4) mit Übertragungsrate: 40 Gbit/s, mit doppelseitigem Stecker, Abschlussstecker: gerade, klassisches Geflecht Choetech Thunderbolt 5 Kabel 240 W - für blitzschnelle Datenübertragung und Laden Mit dem USB-C Datenkabel ChoeTech Thunderbolt 5 erhalten Sie ultraschnelle Datenübertragung sowie kompr35,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
UGREEN FineTrack G(Google Certified)Bluetooth-Ortungschip hilft, den Verlust von Schlüsseln und anderen Wertgegenständen zu verhindern, mit Unterstützung des Betriebssystems Android, zu den Grundfunktionen gehören Standpunkt finden und Signalton, kompatibel mit Anwendung des Herstellers, Batterie Integriert mit einer Laufzeit bis zu 12,00 Monate, Farbe: grau, praktische Abmessungen: 36 mm × 36 mm × 9 mm UGREEN FineTrack G ist ein kompaktes Bluetooth-Ortungsgerät, das für das Google Find Hub-Netzwerk zertifiziert ist und Sie dabei unterstützt, Ihre Schlüssel, Ihren Rucksack oder Ihr Gepäck schnell zu14,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Bex Kubb Family (FSC Certified)Outdoor-Gartenspiel-Set Bex Kubb Family (FSC Certified) enthält FSC-zertifizierte Kiefernholzteile und eine praktische Netztasche für Transport und Aufbewahrung. Kubb (King's Game) von Bex ist ein klassisches Strategiespiel, das Familie, Freunde und Nachbarn für stundenlangen Outdoor-Spaß im Garten, am Strand, im Park oder im Ferienhaus zusammenbringt - geeignet für alle Altersgruppen. Aus FSC-zertifiziertem Kiefernholz gefertigt Enthält 1 König Enthält 10 Kubb-Blöcke Enthält 6 Wurfstäbe Enthält 4 Begrenzungsstäbe Enthält Transport- und Aufbewahrungstasche Leicht zu packen, zu tragen und aufzubauen Ein komplettes Kubb-Set für entspanntes Outdoor-Spiel, wo immer du bist.25,49 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Bex Star Family (FSC Certified)Outdoor-Gartenspiel Bex Star Family (FSC Certified) bietet taktisches Teamspiel für alle Altersgruppen mit Würfen, die möglichst nah am gelben Ball landen sollen, und Punkten durch das Treffen eines neuen STAR (5). Teams wetteifern darum, als Erste 21-25 Punkte zu erreichen, aber wenn man die Zielpunktzahl überschreitet, fällt man auf 12 Punkte zurück - das sorgt für einen zusätzlichen strategischen Twist in jeder Runde. Als Teil der bekannten BEX Family Serie ist das Spiel aus hochwertigem FSC-zertifiziertem Holz gefertigt. Taktisches Outdoor-Spiel für alle Altersgruppen Punkte durch Würfel, die am nächsten am gelben Ball liegen Punkte werden vergeben, wenn ein neuer STAR (5) getroffen wird Das erste Team mit 21-25 Punkten gewinnt Überschreiten setzt den Punktestand auf 12 Punkte zurück Aus hochwertigem FSC-zertifiziertem Holz gefertigt Für spannende, wettkampforientierte Runden konzipiert, die bis zur Gewinnpunktzahl fesseln.34,08 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit erfordert eine ganzheitliche Herangehensweise, die alle potenziellen Bedrohungen berücksichtigt. Dies beinhaltet die Identifizierung von Schwachstellen in der IT-Infrastruktur, die Bewertung von internen und externen Bedrohungen sowie die Analyse von physischen Sicherheitsrisiken wie Einbruch, Diebstahl oder Vandalismus. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine umfassende Risikobewertung durchführen zu können. Dazu gehören beispielsweise Sicherheitsprotokolle, Zugriffslogs, Bedrohungsberichte und Sicherheitsaudits. Die Zusammenarbeit zwischen verschiedenen Abteilungen wie IT, Sicherheit, **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisikomanagement und physische Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Unternehmensrisikomanagement und physische Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte wie IT-Systeme, Geschäftsprozesse, Mitarbeiterverhalten, physische Standorte und externe Bedrohungen berücksichtigt. Durch die Nutzung von Tools wie Risikobewertungsmethoden, Schwachstellenanalysen und Szenario-Simulationen können potenzielle Risiken und Schwachstellen identifiziert werden. Basierend auf den Ergebnissen der Bedrohungsanalyse können dann angemessene Gegenmaßnahmen entwickelt werden, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte des Unternehmens und seiner Umgebung berücksichtigt, um potenzielle Risiken und Schwachstellen zu identifizieren. Durch die Nutzung von Tools wie Risikoanalysen, Schwachstellen-Scans und Sicherheitsaudits können die ermittelten Bedrohungen bewertet und priorisiert werden. Basierend auf den Ergebnissen der Analyse können dann angemessene Gegenmaßnahmen entwickelt werden, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Risikomanagement und physischer Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte wie IT-Systeme, Unternehmensprozesse, physische Standorte und externe Bedrohungen berücksichtigt. Es ist wichtig, eine ganzheitliche Betrachtung der potenziellen Risiken und Schwachstellen vorzunehmen, um ein umfassendes Bild der Bedrohungslage zu erhalten. Dazu gehören die Identifizierung von Schwachstellen in der IT-Infrastruktur, die Bewertung von Unternehmensrisiken und die Analyse von physischen Sicherheitsmaßnahmen. Basierend auf den Ergebnissen der Bedrohungsanalyse können dann angemessene Gegenmaßnahmen **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.