Domain gegenspionage.de kaufen?
Wir ziehen mit dem Projekt
gegenspionage.de um.
Sind Sie am Kauf der Domain
gegenspionage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gegenspionage.de kaufen?
Wie funktioniert QAM?
QAM steht für Quadrature Amplitude Modulation und ist eine Modulationstechnik, die in der digitalen Kommunikation verwendet wird. Bei QAM werden sowohl die Amplitude als auch die Phase eines Trägersignals moduliert, um mehrere Bits pro Symbol zu übertragen. Dies ermöglicht eine effiziente Nutzung des Frequenzspektrums und eine höhere Datenübertragungsrate. QAM funktioniert, indem die digitalen Daten in Symbole umgewandelt werden, die dann auf verschiedene Weise moduliert werden, je nachdem wie viele Bits pro Symbol übertragen werden sollen. Die Empfängerseite demoduliert das Signal, indem es die Amplitude und Phase des empfangenen Signals analysiert und in digitale Daten zurückkonvertiert. **
Was bedeutet QAM 256?
Was bedeutet QAM 256? QAM steht für Quadratur-Amplitudenmodulation und bezieht sich auf eine digitale Modulationstechnik, bei der sowohl die Amplitude als auch die Phase eines Trägersignals moduliert werden. Die Zahl 256 gibt die Anzahl der möglichen Amplituden- und Phasenwerte an, die in einem Signal verwendet werden können. In diesem Fall bedeutet QAM 256, dass 256 verschiedene Kombinationen von Amplituden und Phasen verwendet werden, um Daten zu übertragen. Je höher die Anzahl der QAM-Stufen, desto mehr Daten können übertragen werden, aber auch die Komplexität und Anfälligkeit für Störungen nehmen zu. **
Ähnliche Suchbegriffe für Qam
Top-Angebote
Produkte zum Begriff Qam:
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
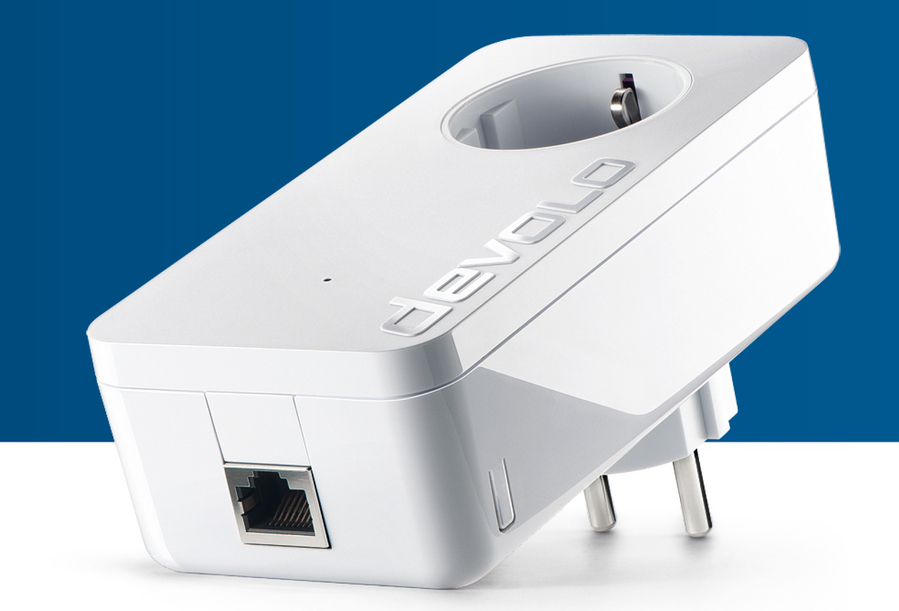
Devolo 8105, 1200 Mbit/s, IEEE 802.1p, IEEE 802.3, IEEE 802.3ab, IEEE 802.3az, IEEE 802.3u, IEEE 802.3x, Typ F, Gigabit Ethernet, 10,100,1000 Mbit/s, 64-QAM, 256-QAM, 1024-QAM, 4096-QAM, BPSK, OFDM, QPSKMaximale Datenübertragungsrate:1200 Mbit/sEthernet/LAN:JaNetzstandard:IEEE 802.1p, IEEE 802.3, IEEE 802.3ab, IEEE 802.3az, IEEE 802.3u, IEEE 802.3xStecker:Typ FEingebaute Steckdose:JaSchnittstellentyp Ethernet-LAN:Gigabit EthernetEthernet LAN Datentransferraten:10,100,1000 Mbit/sAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Modulation:64-QAM, 256-QAM, 1024-QAM, 4096-QAM, BPSK, OFDM, QPSKUnterstützte Sicherheitsalgorithmen:128-bit AESMaximaler Arbeitsabstand:400 mDämpfungsfilter:2 - 68 MHzFilter Eigenschaften:-22 - -45 dBStromverbrauch (Standardbetrieb):3 WStromverbrauch (Standby):0,7 WAC Eingangsspannung:196 - 250 VAC Eingangsfrequenz:50 HzStromstärke:16 AProduktfarbe:WeißLED-Anzeigen:LANUnterstützt Windows-Betriebssysteme:Windows 10, Windows 10 Education, Windows 10 Education x64, Windows 10 Enterprise, Windows 10 Enterprise x64, Windows 10 Home, Windows 10 Home x64, Windows 10 IOT Core, Windows 10 Pro, Windows 10 Pro x64, Windows 10 x64, Windows 7, Windows 7 Enterprise, Windows 7 Enterpris399,00 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
De Gruyter Spionageabwehr und Gegenspionage: Zur Überwerbung von "Countermen" im Lichte der (Deutsch, Hardcover, Christoph Hagemann) (65711922)De Gruyter Spionageabwehr und Gegenspionage: Zur Überwerbung von "Countermen" im Lichte der (Deutsch, Hardcover, Christoph Hagemann) (65711922)89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie wird bei TCP Fairness gewährleistet? Warum ist QAM 64 besser als PSK? Warum verwendet IP nicht MAC-Adressen?
Bei TCP Fairness wird gewährleistet, dass alle Teilnehmer eines Netzwerks ähnlich viel Bandbreite erhalten, indem die Übertragungsgeschwindigkeit dynamisch angepasst wird. Dies geschieht durch den Einsatz von Congestion Control Mechanismen wie TCP Vegas oder TCP Reno. QAM 64 ist besser als PSK, da es mehr Bits pro Symbol übertragen kann. QAM (Quadrature Amplitude Modulation) kombiniert Amplituden- und Phasenmodulation, während PSK (Phase Shift Keying) nur Phasenmodulation verwendet. Durch die Verwendung von QAM 64 können mehr Informationen pro Symbol übertragen werden, was zu einer höheren Datenrate führt. IP verwendet nicht MAC-Adressen, da MAC-Adressen auf der Ebene des Data Link Layers (Schicht 2 des OSI-Modells) verwendet werden, um Geräte in **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Gefahren zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Durchführung von Risikobewertungen in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit erfolgen. Dabei werden potenzielle Bedrohungen und Schwachstellen identifiziert, die das Unternehmen gefährden könnten. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine ganzheitliche Analyse durchzuführen. Dazu gehören interne und externe Bedrohungen, Compliance-Anforderungen, Geschäftsprozesse und die aktuelle Sicherheitsinfrastruktur. Basierend auf den Ergebnissen der Bedrohungsanalyse können angemessene Gegenmaßnahmen entwickelt werden, um potenzielle Gefahren zu minimieren oder zu beseitigen. Dies kann die Implementierung von Sicherheitsrichtlinien, Schulungen für Mitarbeiter **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit kann durch die Zusammenarbeit von Experten aus verschiedenen Fachbereichen durchgeführt werden. Dabei werden potenzielle Risiken identifiziert, indem Schwachstellen in der IT-Infrastruktur, Unternehmensprozessen und physischen Sicherheitsmaßnahmen analysiert werden. Anschließend werden angemessene Gegenmaßnahmen entwickelt, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. Dieser Prozess erfordert eine kontinuierliche Überwachung und Anpassung, um auf sich verändernde Bedrohungen und Risiken reagieren zu können. **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit erfordert eine ganzheitliche Herangehensweise, die alle potenziellen Bedrohungen berücksichtigt. Dies beinhaltet die Identifizierung von Schwachstellen in der IT-Infrastruktur, die Bewertung von internen und externen Bedrohungen sowie die Analyse von physischen Sicherheitsrisiken wie Einbruch, Diebstahl oder Vandalismus. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine umfassende Risikobewertung durchführen zu können. Dazu gehören beispielsweise Sicherheitsprotokolle, Zugriffslogs, Bedrohungsberichte und Sicherheitsaudits. Die Zusammenarbeit zwischen verschiedenen Abteilungen wie IT, Sicherheit, **

Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisikomanagement und physische Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Unternehmensrisikomanagement und physische Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte wie IT-Systeme, Geschäftsprozesse, Mitarbeiterverhalten, physische Standorte und externe Bedrohungen berücksichtigt. Durch die Nutzung von Tools wie Risikobewertungsmethoden, Schwachstellenanalysen und Szenario-Simulationen können potenzielle Risiken und Schwachstellen identifiziert werden. Basierend auf den Ergebnissen der Bedrohungsanalyse können dann angemessene Gegenmaßnahmen entwickelt werden, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. **
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte des Unternehmens und seiner Umgebung berücksichtigt, um potenzielle Risiken und Schwachstellen zu identifizieren. Durch die Nutzung von Tools wie Risikoanalysen, Schwachstellen-Scans und Sicherheitsaudits können die ermittelten Bedrohungen bewertet und priorisiert werden. Basierend auf den Ergebnissen der Analyse können dann angemessene Gegenmaßnahmen entwickelt werden, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Qam:
-
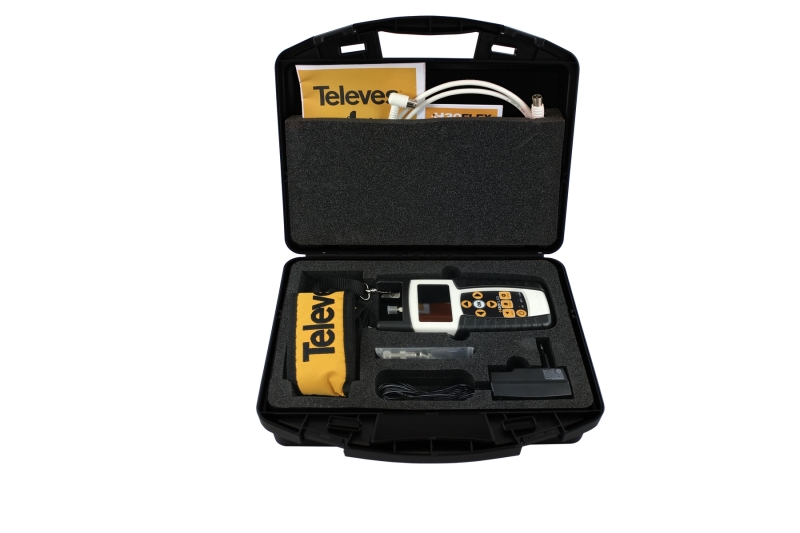
Televes H30FLEX, DVB-C, DVB-S, DVB-S2, 50 - 2400 MHz, 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK, 10 dB, F, AkkuTeleves H30FLEX. Digitales Signalformatsystem: DVB-C, DVB-S, DVB-S2, Frequenzbereich: 50 - 2400 MHz, Modulation: 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK. RF Verbindungstyp: F. Energiequelle: Akku, Batteriekapazität: 2300 Wh, Eingangsspannung: 100 - 240 V. Display-Typ: TFT, Bildschirmdiagonale: 7,11 cm (2.8"). Breite: 400 mm, Tiefe: 225 mm, Höhe: 300 mmLeistungenDigitales SignalformatsystemDVB-C, DVB-S, DVB-S2Frequenzbereich50 - 2400 MHzModulation8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSKGenauigkeit10 dBAnschlüsse und SchnittstellenRF VerbindungstypFEnergieEnergiequelleAkkuBatteriekapazität2300 WhEingangsspannung100 - 240 VAusgangsspannung12 VStromstärke (maximal)2 ADesignEingebautes DisplayJaDisplay-TypTFTBildschirmdiagonale7,11 cm (2.8")BetriebsbedingungenBetriebstemperatur-5 - 45 °CGewicht und AbmessungenBreite400 mmTiefe225 mmHöhe300 mmGewicht2,18 kgVerpackungsdatenPaketgewicht2,69 kgLieferumfangMitgelieferte KabelKoaxialTragetascheJa Digitales Signalformatsys1698,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
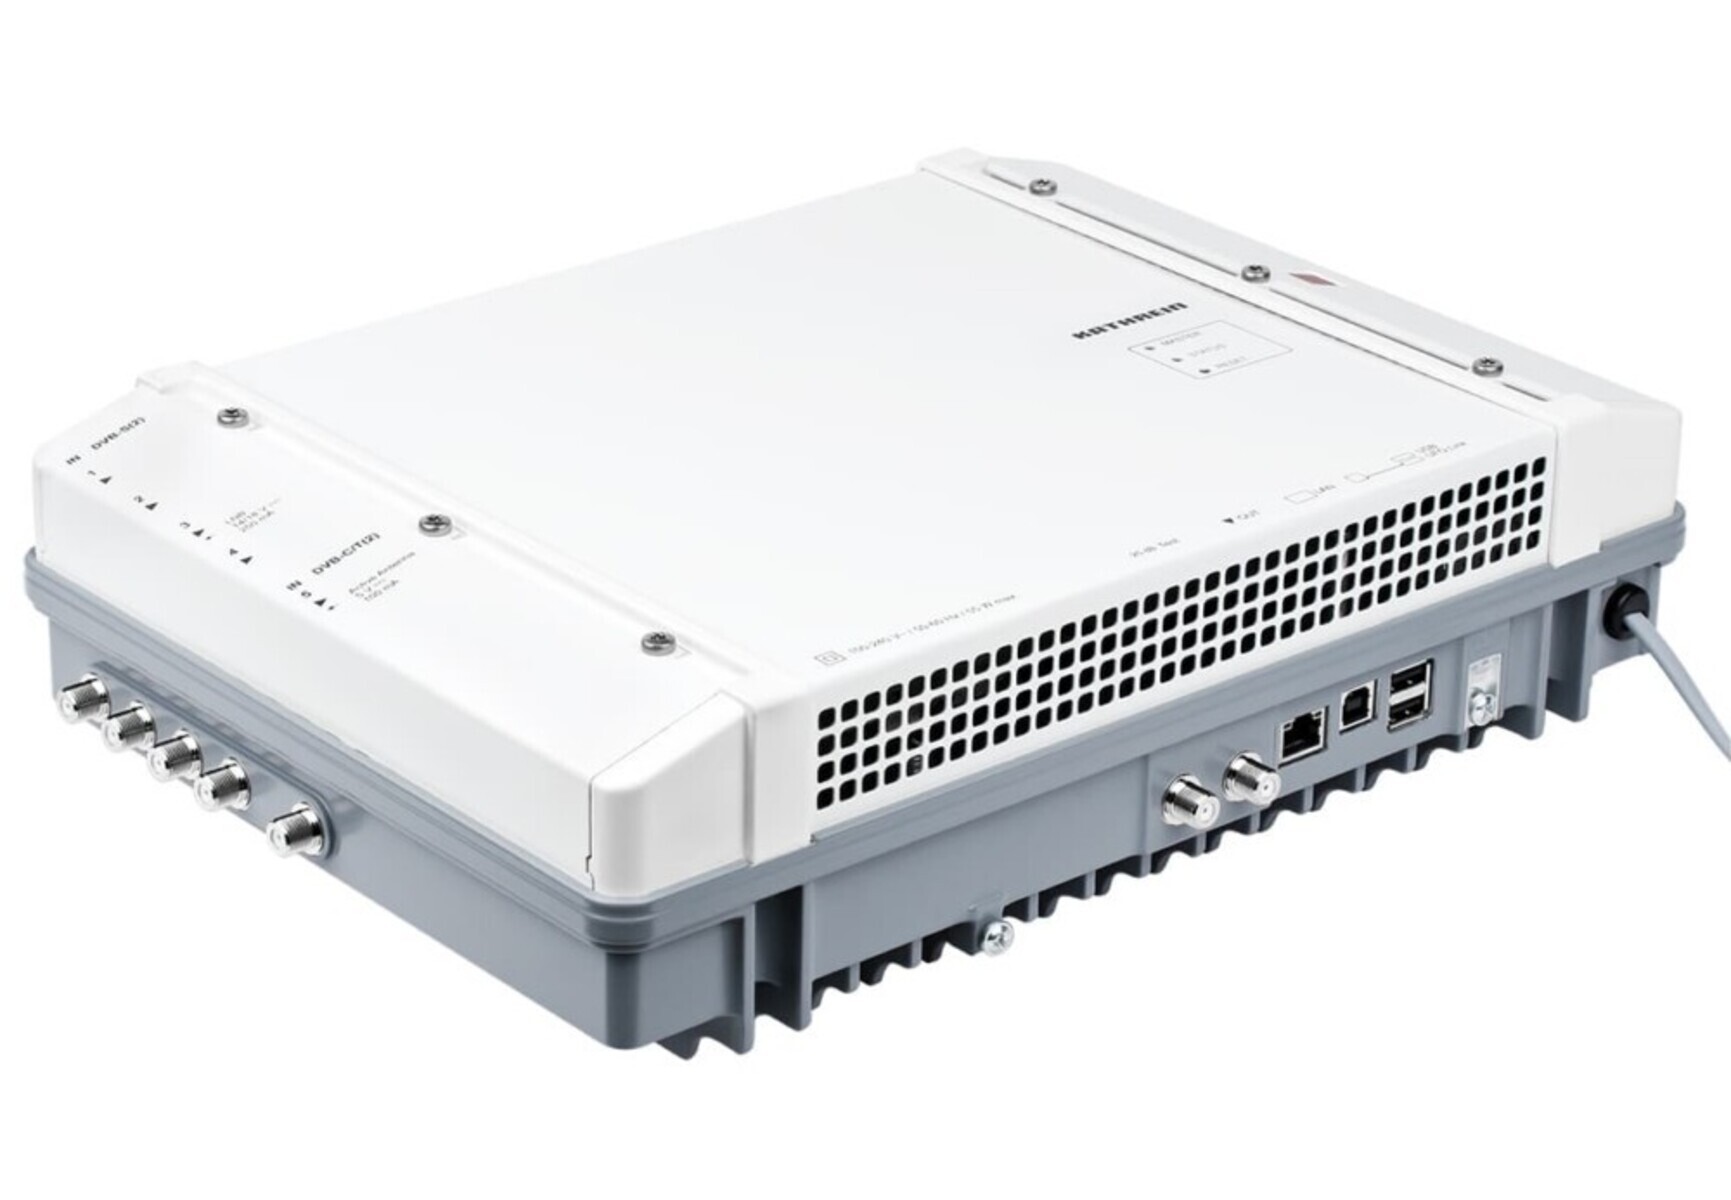
Kathrein UFO 87-10, 16-QAM, 64-QAM, 256-QAM, QPSK, F, Digitale Kopfstelle, Weiß, 432 mm, 355 mmKathrein UFOmini Kopfstelle 10fach UFO 87-10 Hersteller:Kathrein Bezeichnung:UFOmini Kopfstelle 10fach Multi-DVB - DVB-C Typ:UFO 87-10 Erweiterbar:ja Nachbarkanaltauglich:ja Stereo:ja Max. Anzahl aufbereitete Programme/Kanäle:10 Kathrein UFOmini Kopfstelle 10fach UFO 87-10: weitere Details UFOmini Kopfstelle 8fach, Eingang typ. 4 x Sat ZF mit DiSEqC 1.0 und 1 x Multifrontend DVB-T T2, DVB-C, Frontend typ. 8fach-DVB-S S2 S2x, DVB-T T2, DVB-C, Backend typ. 10 x DVB-C, TS-Proz., QAM-Modulator, Prog. ueber USW 800 Geliefert wird: Kathrein UFOmini Kopfstelle 10fach Multi-DVB - DVB-C UFO 87-10, Verpackungseinheit: 1 Stk., EAN: 4063242002917 Modulation:16-QAM, 64-QAM, 256-QAM, QPSKAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Anzahl USB 2.0 Anschlüsse:2RF-Eingang:4RF Verbindungstyp:FGerätetyp:Digitale KopfstelleProduktfarbe:WeißVerpackungsbreite:432 mmVerpackungstiefe:355 mmVerpackungshöhe:152 mmPaketgewicht:5,02 kgKonformitätsbescheinigungen: UFOmini Kopfstelle, 10-fach Frontend DiSEqC, Transport3092,15 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert QAM?
QAM steht für Quadrature Amplitude Modulation und ist eine Modulationstechnik, die in der digitalen Kommunikation verwendet wird. Bei QAM werden sowohl die Amplitude als auch die Phase eines Trägersignals moduliert, um mehrere Bits pro Symbol zu übertragen. Dies ermöglicht eine effiziente Nutzung des Frequenzspektrums und eine höhere Datenübertragungsrate. QAM funktioniert, indem die digitalen Daten in Symbole umgewandelt werden, die dann auf verschiedene Weise moduliert werden, je nachdem wie viele Bits pro Symbol übertragen werden sollen. Die Empfängerseite demoduliert das Signal, indem es die Amplitude und Phase des empfangenen Signals analysiert und in digitale Daten zurückkonvertiert. **
-
Was bedeutet QAM 256?
Was bedeutet QAM 256? QAM steht für Quadratur-Amplitudenmodulation und bezieht sich auf eine digitale Modulationstechnik, bei der sowohl die Amplitude als auch die Phase eines Trägersignals moduliert werden. Die Zahl 256 gibt die Anzahl der möglichen Amplituden- und Phasenwerte an, die in einem Signal verwendet werden können. In diesem Fall bedeutet QAM 256, dass 256 verschiedene Kombinationen von Amplituden und Phasen verwendet werden, um Daten zu übertragen. Je höher die Anzahl der QAM-Stufen, desto mehr Daten können übertragen werden, aber auch die Komplexität und Anfälligkeit für Störungen nehmen zu. **
-
Wie wird bei TCP Fairness gewährleistet? Warum ist QAM 64 besser als PSK? Warum verwendet IP nicht MAC-Adressen?
Bei TCP Fairness wird gewährleistet, dass alle Teilnehmer eines Netzwerks ähnlich viel Bandbreite erhalten, indem die Übertragungsgeschwindigkeit dynamisch angepasst wird. Dies geschieht durch den Einsatz von Congestion Control Mechanismen wie TCP Vegas oder TCP Reno. QAM 64 ist besser als PSK, da es mehr Bits pro Symbol übertragen kann. QAM (Quadrature Amplitude Modulation) kombiniert Amplituden- und Phasenmodulation, während PSK (Phase Shift Keying) nur Phasenmodulation verwendet. Durch die Verwendung von QAM 64 können mehr Informationen pro Symbol übertragen werden, was zu einer höheren Datenrate führt. IP verwendet nicht MAC-Adressen, da MAC-Adressen auf der Ebene des Data Link Layers (Schicht 2 des OSI-Modells) verwendet werden, um Geräte in **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Gefahren zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Durchführung von Risikobewertungen in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit erfolgen. Dabei werden potenzielle Bedrohungen und Schwachstellen identifiziert, die das Unternehmen gefährden könnten. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine ganzheitliche Analyse durchzuführen. Dazu gehören interne und externe Bedrohungen, Compliance-Anforderungen, Geschäftsprozesse und die aktuelle Sicherheitsinfrastruktur. Basierend auf den Ergebnissen der Bedrohungsanalyse können angemessene Gegenmaßnahmen entwickelt werden, um potenzielle Gefahren zu minimieren oder zu beseitigen. Dies kann die Implementierung von Sicherheitsrichtlinien, Schulungen für Mitarbeiter **
Ähnliche Suchbegriffe für Qam
-
Devolo 8105, 1200 Mbit/s, IEEE 802.1p, IEEE 802.3, IEEE 802.3ab, IEEE 802.3az, IEEE 802.3u, IEEE 802.3x, Typ F, Gigabit Ethernet, 10,100,1000 Mbit/s, 64-QAM, 256-QAM, 1024-QAM, 4096-QAM, BPSK, OFDM, QPSKMaximale Datenübertragungsrate:1200 Mbit/sEthernet/LAN:JaNetzstandard:IEEE 802.1p, IEEE 802.3, IEEE 802.3ab, IEEE 802.3az, IEEE 802.3u, IEEE 802.3xStecker:Typ FEingebaute Steckdose:JaSchnittstellentyp Ethernet-LAN:Gigabit EthernetEthernet LAN Datentransferraten:10,100,1000 Mbit/sAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Modulation:64-QAM, 256-QAM, 1024-QAM, 4096-QAM, BPSK, OFDM, QPSKUnterstützte Sicherheitsalgorithmen:128-bit AESMaximaler Arbeitsabstand:400 mDämpfungsfilter:2 - 68 MHzFilter Eigenschaften:-22 - -45 dBStromverbrauch (Standardbetrieb):3 WStromverbrauch (Standby):0,7 WAC Eingangsspannung:196 - 250 VAC Eingangsfrequenz:50 HzStromstärke:16 AProduktfarbe:WeißLED-Anzeigen:LANUnterstützt Windows-Betriebssysteme:Windows 10, Windows 10 Education, Windows 10 Education x64, Windows 10 Enterprise, Windows 10 Enterprise x64, Windows 10 Home, Windows 10 Home x64, Windows 10 IOT Core, Windows 10 Pro, Windows 10 Pro x64, Windows 10 x64, Windows 7, Windows 7 Enterprise, Windows 7 Enterpris399,00 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
De Gruyter Spionageabwehr und Gegenspionage: Zur Überwerbung von "Countermen" im Lichte der (Deutsch, Hardcover, Christoph Hagemann) (65711922)De Gruyter Spionageabwehr und Gegenspionage: Zur Überwerbung von "Countermen" im Lichte der (Deutsch, Hardcover, Christoph Hagemann) (65711922)89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spionageabwehr und Gegenspionage: Zur Überwerbung von »Countermen« im Lichte der Nötigungsstrafbarkeit, Gebundene Ausgabe von Christoph Hagemann, DeSpionageabwehr Und Gegenspionage: Zur Überwerbung Von »countermen« Im Lichte Der Nötigungsstrafbarkeit, Gebundene Ausgabe Von Christoph Hagemann, De Gruyter, 978-3-11-914209-0, Seitenanzahl: 19189,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit kann durch die Zusammenarbeit von Experten aus verschiedenen Fachbereichen durchgeführt werden. Dabei werden potenzielle Risiken identifiziert, indem Schwachstellen in der IT-Infrastruktur, Unternehmensprozessen und physischen Sicherheitsmaßnahmen analysiert werden. Anschließend werden angemessene Gegenmaßnahmen entwickelt, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. Dieser Prozess erfordert eine kontinuierliche Überwachung und Anpassung, um auf sich verändernde Bedrohungen und Risiken reagieren zu können. **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit erfordert eine ganzheitliche Herangehensweise, die alle potenziellen Bedrohungen berücksichtigt. Dies beinhaltet die Identifizierung von Schwachstellen in der IT-Infrastruktur, die Bewertung von internen und externen Bedrohungen sowie die Analyse von physischen Sicherheitsrisiken wie Einbruch, Diebstahl oder Vandalismus. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine umfassende Risikobewertung durchführen zu können. Dazu gehören beispielsweise Sicherheitsprotokolle, Zugriffslogs, Bedrohungsberichte und Sicherheitsaudits. Die Zusammenarbeit zwischen verschiedenen Abteilungen wie IT, Sicherheit, **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisikomanagement und physische Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Unternehmensrisikomanagement und physische Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte wie IT-Systeme, Geschäftsprozesse, Mitarbeiterverhalten, physische Standorte und externe Bedrohungen berücksichtigt. Durch die Nutzung von Tools wie Risikobewertungsmethoden, Schwachstellenanalysen und Szenario-Simulationen können potenzielle Risiken und Schwachstellen identifiziert werden. Basierend auf den Ergebnissen der Bedrohungsanalyse können dann angemessene Gegenmaßnahmen entwickelt werden, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Risiken und Schwachstellen zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Zusammenarbeit von Experten aus den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden. Dabei werden alle relevanten Aspekte des Unternehmens und seiner Umgebung berücksichtigt, um potenzielle Risiken und Schwachstellen zu identifizieren. Durch die Nutzung von Tools wie Risikoanalysen, Schwachstellen-Scans und Sicherheitsaudits können die ermittelten Bedrohungen bewertet und priorisiert werden. Basierend auf den Ergebnissen der Analyse können dann angemessene Gegenmaßnahmen entwickelt werden, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.