Domain gegenspionage.de kaufen?
Wir ziehen mit dem Projekt
gegenspionage.de um.
Sind Sie am Kauf der Domain
gegenspionage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gegenspionage.de kaufen?
Welche Ausbildung ist für IT-Sicherheit oder Softwareentwicklung geeignet?
Für IT-Sicherheit ist eine Ausbildung oder ein Studium im Bereich Informatik, Informationstechnologie oder Cybersecurity geeignet. Für Softwareentwicklung ist eine Ausbildung oder ein Studium im Bereich Informatik, Software Engineering oder Computer Science empfehlenswert. Es gibt auch spezialisierte Weiterbildungen und Zertifizierungen, die für beide Bereiche relevant sein können. **
Ist die Softwareentwicklung legal?
Ja, Softwareentwicklung ist legal, solange sie im Rahmen der geltenden Gesetze und Bestimmungen erfolgt. Es ist wichtig, dass Entwickler die Urheberrechte und Lizenzbedingungen von Software beachten und keine illegalen Aktivitäten wie Hacking oder Verbreitung von Schadsoftware durchführen. Es gibt jedoch auch spezifische Gesetze und Vorschriften, die je nach Land und Anwendungsbereich der Software gelten können. **

Ähnliche Suchbegriffe für Softwareentwicklung
Top-Angebote
Produkte zum Begriff Softwareentwicklung:
-
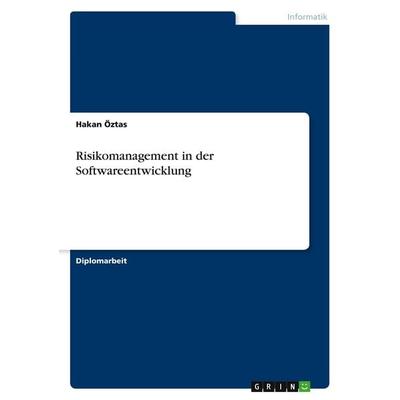
Risikomanagement in der Softwareentwicklung, Taschenbuch von Raghavi Bhujang,Suma V., Verlag Unser Wissen, 978-620-4-45098-8Risikomanagement In Der Softwareentwicklung, Taschenbuch Von Raghavi Bhujang,suma V., Verlag Unser Wissen, 978-620-4-45098-8, Seitenanzahl: 20471,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
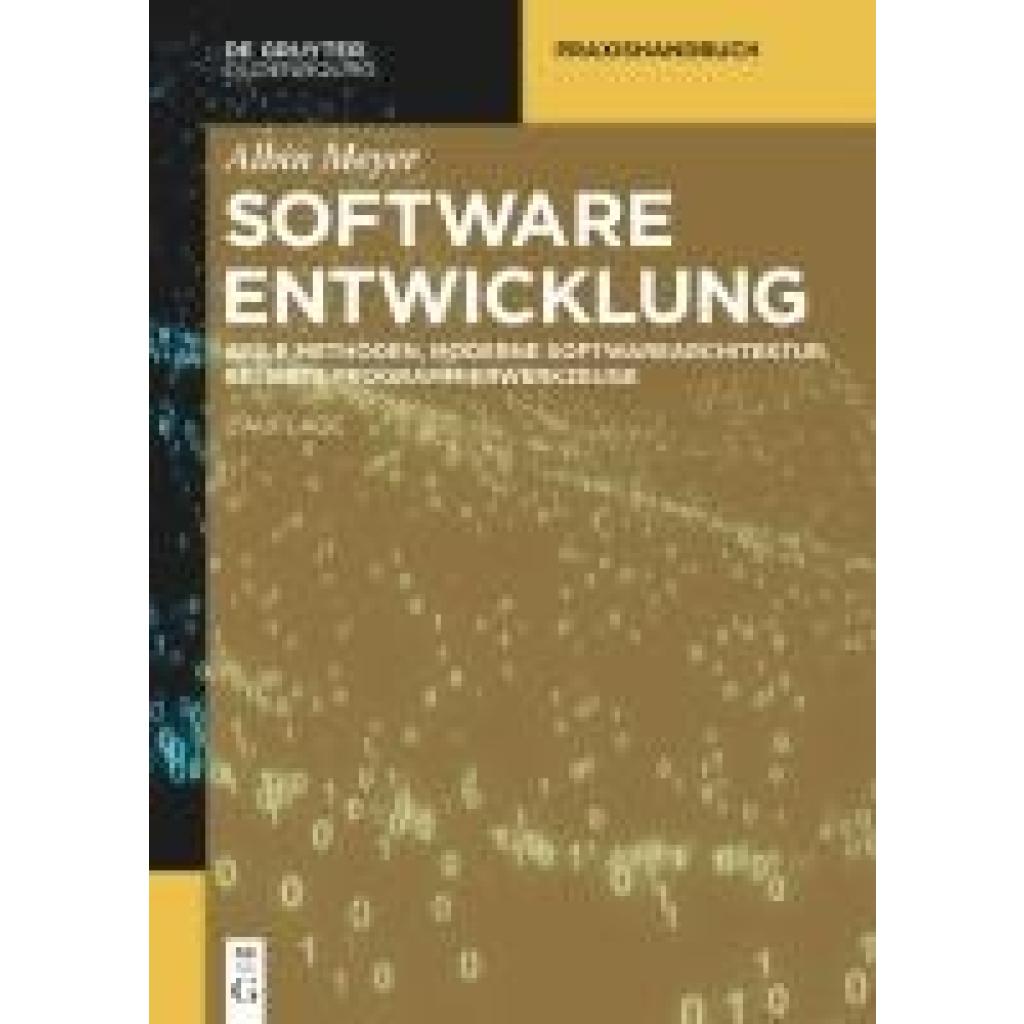
Meyer, Albin: SoftwareentwicklungSoftwareentwicklung , Agile Methoden, moderne Softwarearchitektur, beliebte Programmierwerkzeuge , Luft- & Hydraulikfederung > Sportfederung , Auflage: 2. vollständig überarbeitete Auflage, Erscheinungsjahr: 20240422, Produktform: Kartoniert, Autoren: Meyer, Albin, Auflage: 24002, Auflage/Ausgabe: 2. vollständig überarbeitete Auflage, Abbildungen: 15 b/w illustrations, Themenüberschrift: COMPUTERS / Software Development & Engineering / General, Keyword: Agile Methoden; Big Data; Cloud; Informatik; Microservices; Software Development; Softwareentwicklung, Fachschema: EDV / Theorie / Software-Entw. / Allgemeines~EDV / Theorie / Software-Entw. / Software Engineering~Insolvenz - Insolvenzrecht~Wirtschaftsgesetz~Wirtschaftsrecht~Knowledge Management~Management / Wissensmanagement~Wissensmanagement~Informatik~Management / Projektmanagement~Projektmanagement - Projektmarketing, Fachkategorie: Software Engineering~Praktische Anwendung für Informationstechnologien~Informatik~Software für Projektmanagement, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 169, Höhe: 18, Gewicht: 486, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,79,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Objektorientierte Softwareentwicklung mit UML, Fachbücher von Peter ForbrigEin Muss für Informatiker - Für alle, die sich mit Arbeitsweisen der Softwareentwicklung befassen wollen. - Kompakte Darstellung der objektorientierten Grundprinzipien. - Aktueller Standard von UML. - Neu in der 4. Auflage: Kollaborative Analyse und Design. - Mit Zusatzmaterial zum Download. - Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch bietet einen Einstieg in die objektorientierte Spezifikation mit UML (Unified Modeling Language), einem Standard für die objektorientierte Softwareentwicklung. Neben der Nutzung der Sprachelemente von UML werden Vorgehensweisen für eine benutzerzentrierte Softwareentwicklung vorgestellt und diskutiert. Das beginnt bei der Analyse von Anforderungen und deren Spezifikation durch Szenarien und Anwendungsfallmodelle. Die sinnvolle Kombination von textuellen Beschreibungen mit Diagrammen steht dabei im Mittelpunkt. Es wird eine Einführung in die Notation von OCL (Object Constraint Language) gegeben, die als Teilsprache von UML notwendig ist, wenn grafische Darstellungen nicht genügend Ausdrucksstärke besitzen. Sowohl Zustands- als auch Aktivitätsdiagramme werden ausführlich vorgestellt. Daneben sind auch Möglichkeiten aufgezeigt, wie die besonders bei Banken und Versicherungen beliebten Ereignis-Prozess-Ketten in UML notiert werden können. Die Idee der Entwurfsmuster wird präsentiert und die Notationsmöglichkeiten in UML diskutiert. Beispiele für viel genutzte Entwurfsmuster und ihre Anwendung bei der Programmierung ergänzen den Inhalt. Das Buch beschreibt ausserdem eine an der Universität Rostock entwickelte Methode zur Verknüpfung von Entwurfsmustern.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Quellcode in der Softwareentwicklung gewährleistet werden?
Die Sicherheit von Quellcode in der Softwareentwicklung kann durch regelmäßige Überprüfungen und Tests gewährleistet werden, um potenzielle Schwachstellen und Sicherheitslücken zu identifizieren. Zudem ist es wichtig, bewährte Sicherheitspraktiken und -standards wie das Prinzip des geringsten Privilegs und die Verwendung von sicheren Bibliotheken zu befolgen. Die Implementierung von Sicherheitsmechanismen wie Verschlüsselung, Authentifizierung und Autorisierung kann ebenfalls dazu beitragen, die Sicherheit des Quellcodes zu verbessern. Schließlich ist eine kontinuierliche Schulung und Sensibilisierung der Entwickler für Sicherheitsaspekte unerlässlich, um sicherzustellen, dass Sicherheitsbest Practices in den gesamten Entwicklungsprozess integriert werden. **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Gefahren zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Durchführung von Risikobewertungen in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit erfolgen. Dabei werden potenzielle Bedrohungen und Schwachstellen identifiziert, die das Unternehmen gefährden könnten. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine ganzheitliche Analyse durchzuführen. Dazu gehören interne und externe Bedrohungen, Compliance-Anforderungen, Geschäftsprozesse und die aktuelle Sicherheitsinfrastruktur. Basierend auf den Ergebnissen der Bedrohungsanalyse können angemessene Gegenmaßnahmen entwickelt werden, um potenzielle Gefahren zu minimieren oder zu beseitigen. Dies kann die Implementierung von Sicherheitsrichtlinien, Schulungen für Mitarbeiter **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit kann durch die Zusammenarbeit von Experten aus verschiedenen Fachbereichen durchgeführt werden. Dabei werden potenzielle Risiken identifiziert, indem Schwachstellen in der IT-Infrastruktur, Unternehmensprozessen und physischen Sicherheitsmaßnahmen analysiert werden. Anschließend werden angemessene Gegenmaßnahmen entwickelt, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. Dieser Prozess erfordert eine kontinuierliche Überwachung und Anpassung, um auf sich verändernde Bedrohungen und Risiken reagieren zu können. **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit erfordert eine ganzheitliche Herangehensweise, die alle potenziellen Bedrohungen berücksichtigt. Dies beinhaltet die Identifizierung von Schwachstellen in der IT-Infrastruktur, die Bewertung von internen und externen Bedrohungen sowie die Analyse von physischen Sicherheitsrisiken wie Einbruch, Diebstahl oder Vandalismus. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine umfassende Risikobewertung durchführen zu können. Dazu gehören beispielsweise Sicherheitsprotokolle, Zugriffslogs, Bedrohungsberichte und Sicherheitsaudits. Die Zusammenarbeit zwischen verschiedenen Abteilungen wie IT, Sicherheit, **

Wie können Codes in der Informatik verwendet werden, und welche Rolle spielen sie in der Softwareentwicklung, der Datenverschlüsselung und der Kommunikation zwischen verschiedenen Systemen?
Codes werden in der Informatik verwendet, um Anweisungen zu schreiben, die von Computern ausgeführt werden können. In der Softwareentwicklung dienen Codes dazu, Programme zu erstellen, die bestimmte Aufgaben erledigen können. In der Datenverschlüsselung werden Codes verwendet, um Informationen so zu verschlüsseln, dass sie nur von autorisierten Personen gelesen werden können. Bei der Kommunikation zwischen verschiedenen Systemen spielen Codes eine wichtige Rolle, da sie die Interaktion und den Datenaustausch zwischen den Systemen ermöglichen. **
Wie beeinflusst die Einkapselung die Softwareentwicklung in Bezug auf Sicherheit, Wartbarkeit und Erweiterbarkeit?
Die Einkapselung in der Softwareentwicklung ermöglicht es, den Zugriff auf bestimmte Teile des Codes zu beschränken, was die Sicherheit erhöht, da unerwünschte Manipulationen verhindert werden können. Darüber hinaus erleichtert die Einkapselung die Wartbarkeit, da Änderungen an einem abgekapselten Modul keine Auswirkungen auf andere Teile des Systems haben. Außerdem fördert die Einkapselung die Erweiterbarkeit, da neue Funktionen hinzugefügt werden können, ohne bestehende Module zu beeinträchtigen. Insgesamt trägt die Einkapselung dazu bei, die Softwareentwicklung sicherer, wartbarer und erweiterbarer zu machen. **
Top-Angebote
Produkte zum Begriff Softwareentwicklung:
-
Softwareentwicklung, Fachbücher von Albin MeyerEin kompaktes Nachschlagewerk, geballt mit viel Wissen! Dieser praxisorientierte Kompass liefert Informationen über das gesamte Themenspektrum der Softwareentwicklung: Projektmanagement, Requirements Engineering, Softwarearchitektur, Programmierung und Qualitätssicherung. Ob es sich um ein Projekt im Bereich Web, Desktop, Mobile, IoT oder Machine Learning handelt, On-Premises oder in der Cloud, es finden sich viele Tipps und Tricks für die tägliche Arbeit. Dieses Buch unterstützt Entscheidungsträger bei der Wahl von Hardware, Plattformen, Programmiersprachen, Tools und Bibliotheken. Es hilft weiter bei Fragen zur Sicherheit, zum Monitoring des produktiven Systems und zur Dokumentation. In der Praxis immer wiederkehrende bewährte Muster werden kurz und bündig erklärt. Erfahrungen mit verschiedenen Vorgehensmodellen werden diskutiert, vom Wasserfall bis zu agilen Prozessen. Sowohl Berufseinsteiger als auch erfahrene Professionals finden hier konkrete Lösungsideen für die Herausforderungen im Berufsalltag und Hinweise zu weiterführender Literatur.79,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Risikomanagement in der Softwareentwicklung, Taschenbuch von Raghavi Bhujang,Suma V., Verlag Unser Wissen, 978-620-4-45098-8Risikomanagement In Der Softwareentwicklung, Taschenbuch Von Raghavi Bhujang,suma V., Verlag Unser Wissen, 978-620-4-45098-8, Seitenanzahl: 20471,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meyer, Albin: SoftwareentwicklungSoftwareentwicklung , Agile Methoden, moderne Softwarearchitektur, beliebte Programmierwerkzeuge , Luft- & Hydraulikfederung > Sportfederung , Auflage: 2. vollständig überarbeitete Auflage, Erscheinungsjahr: 20240422, Produktform: Kartoniert, Autoren: Meyer, Albin, Auflage: 24002, Auflage/Ausgabe: 2. vollständig überarbeitete Auflage, Abbildungen: 15 b/w illustrations, Themenüberschrift: COMPUTERS / Software Development & Engineering / General, Keyword: Agile Methoden; Big Data; Cloud; Informatik; Microservices; Software Development; Softwareentwicklung, Fachschema: EDV / Theorie / Software-Entw. / Allgemeines~EDV / Theorie / Software-Entw. / Software Engineering~Insolvenz - Insolvenzrecht~Wirtschaftsgesetz~Wirtschaftsrecht~Knowledge Management~Management / Wissensmanagement~Wissensmanagement~Informatik~Management / Projektmanagement~Projektmanagement - Projektmarketing, Fachkategorie: Software Engineering~Praktische Anwendung für Informationstechnologien~Informatik~Software für Projektmanagement, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 169, Höhe: 18, Gewicht: 486, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,79,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Ausbildung ist für IT-Sicherheit oder Softwareentwicklung geeignet?
Für IT-Sicherheit ist eine Ausbildung oder ein Studium im Bereich Informatik, Informationstechnologie oder Cybersecurity geeignet. Für Softwareentwicklung ist eine Ausbildung oder ein Studium im Bereich Informatik, Software Engineering oder Computer Science empfehlenswert. Es gibt auch spezialisierte Weiterbildungen und Zertifizierungen, die für beide Bereiche relevant sein können. **
-
Ist die Softwareentwicklung legal?
Ja, Softwareentwicklung ist legal, solange sie im Rahmen der geltenden Gesetze und Bestimmungen erfolgt. Es ist wichtig, dass Entwickler die Urheberrechte und Lizenzbedingungen von Software beachten und keine illegalen Aktivitäten wie Hacking oder Verbreitung von Schadsoftware durchführen. Es gibt jedoch auch spezifische Gesetze und Vorschriften, die je nach Land und Anwendungsbereich der Software gelten können. **
-
Wie kann die Sicherheit von Quellcode in der Softwareentwicklung gewährleistet werden?
Die Sicherheit von Quellcode in der Softwareentwicklung kann durch regelmäßige Überprüfungen und Tests gewährleistet werden, um potenzielle Schwachstellen und Sicherheitslücken zu identifizieren. Zudem ist es wichtig, bewährte Sicherheitspraktiken und -standards wie das Prinzip des geringsten Privilegs und die Verwendung von sicheren Bibliotheken zu befolgen. Die Implementierung von Sicherheitsmechanismen wie Verschlüsselung, Authentifizierung und Autorisierung kann ebenfalls dazu beitragen, die Sicherheit des Quellcodes zu verbessern. Schließlich ist eine kontinuierliche Schulung und Sensibilisierung der Entwickler für Sicherheitsaspekte unerlässlich, um sicherzustellen, dass Sicherheitsbest Practices in den gesamten Entwicklungsprozess integriert werden. **
-
Wie kann eine umfassende Bedrohungsanalyse in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit durchgeführt werden, um potenzielle Gefahren zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine umfassende Bedrohungsanalyse kann durch die Durchführung von Risikobewertungen in den Bereichen Informationssicherheit, Unternehmensrisiken und physischer Sicherheit erfolgen. Dabei werden potenzielle Bedrohungen und Schwachstellen identifiziert, die das Unternehmen gefährden könnten. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine ganzheitliche Analyse durchzuführen. Dazu gehören interne und externe Bedrohungen, Compliance-Anforderungen, Geschäftsprozesse und die aktuelle Sicherheitsinfrastruktur. Basierend auf den Ergebnissen der Bedrohungsanalyse können angemessene Gegenmaßnahmen entwickelt werden, um potenzielle Gefahren zu minimieren oder zu beseitigen. Dies kann die Implementierung von Sicherheitsrichtlinien, Schulungen für Mitarbeiter **
Ähnliche Suchbegriffe für Softwareentwicklung
-
Objektorientierte Softwareentwicklung mit UML, Fachbücher von Peter ForbrigEin Muss für Informatiker - Für alle, die sich mit Arbeitsweisen der Softwareentwicklung befassen wollen. - Kompakte Darstellung der objektorientierten Grundprinzipien. - Aktueller Standard von UML. - Neu in der 4. Auflage: Kollaborative Analyse und Design. - Mit Zusatzmaterial zum Download. - Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch bietet einen Einstieg in die objektorientierte Spezifikation mit UML (Unified Modeling Language), einem Standard für die objektorientierte Softwareentwicklung. Neben der Nutzung der Sprachelemente von UML werden Vorgehensweisen für eine benutzerzentrierte Softwareentwicklung vorgestellt und diskutiert. Das beginnt bei der Analyse von Anforderungen und deren Spezifikation durch Szenarien und Anwendungsfallmodelle. Die sinnvolle Kombination von textuellen Beschreibungen mit Diagrammen steht dabei im Mittelpunkt. Es wird eine Einführung in die Notation von OCL (Object Constraint Language) gegeben, die als Teilsprache von UML notwendig ist, wenn grafische Darstellungen nicht genügend Ausdrucksstärke besitzen. Sowohl Zustands- als auch Aktivitätsdiagramme werden ausführlich vorgestellt. Daneben sind auch Möglichkeiten aufgezeigt, wie die besonders bei Banken und Versicherungen beliebten Ereignis-Prozess-Ketten in UML notiert werden können. Die Idee der Entwurfsmuster wird präsentiert und die Notationsmöglichkeiten in UML diskutiert. Beispiele für viel genutzte Entwurfsmuster und ihre Anwendung bei der Programmierung ergänzen den Inhalt. Das Buch beschreibt ausserdem eine an der Universität Rostock entwickelte Methode zur Verknüpfung von Entwurfsmustern.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
De Gruyter Spionageabwehr und Gegenspionage: Zur Überwerbung von "Countermen" im Lichte der (Deutsch, Hardcover, Christoph Hagemann) (65711922)De Gruyter Spionageabwehr und Gegenspionage: Zur Überwerbung von "Countermen" im Lichte der (Deutsch, Hardcover, Christoph Hagemann) (65711922)89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spionageabwehr und Gegenspionage: Zur Überwerbung von »Countermen« im Lichte der Nötigungsstrafbarkeit, Gebundene Ausgabe von Christoph Hagemann, DeSpionageabwehr Und Gegenspionage: Zur Überwerbung Von »countermen« Im Lichte Der Nötigungsstrafbarkeit, Gebundene Ausgabe Von Christoph Hagemann, De Gruyter, 978-3-11-914209-0, Seitenanzahl: 19189,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit kann durch die Zusammenarbeit von Experten aus verschiedenen Fachbereichen durchgeführt werden. Dabei werden potenzielle Risiken identifiziert, indem Schwachstellen in der IT-Infrastruktur, Unternehmensprozessen und physischen Sicherheitsmaßnahmen analysiert werden. Anschließend werden angemessene Gegenmaßnahmen entwickelt, um die identifizierten Risiken zu minimieren und die Sicherheit des Unternehmens zu gewährleisten. Dieser Prozess erfordert eine kontinuierliche Überwachung und Anpassung, um auf sich verändernde Bedrohungen und Risiken reagieren zu können. **
-
Wie kann eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit durchgeführt werden, um potenzielle Risiken zu identifizieren und angemessene Gegenmaßnahmen zu entwickeln?
Eine effektive Bedrohungsanalyse in den Bereichen Cybersicherheit, Unternehmenssicherheit und physischer Sicherheit erfordert eine ganzheitliche Herangehensweise, die alle potenziellen Bedrohungen berücksichtigt. Dies beinhaltet die Identifizierung von Schwachstellen in der IT-Infrastruktur, die Bewertung von internen und externen Bedrohungen sowie die Analyse von physischen Sicherheitsrisiken wie Einbruch, Diebstahl oder Vandalismus. Es ist wichtig, alle relevanten Daten und Informationen zu sammeln, um eine umfassende Risikobewertung durchführen zu können. Dazu gehören beispielsweise Sicherheitsprotokolle, Zugriffslogs, Bedrohungsberichte und Sicherheitsaudits. Die Zusammenarbeit zwischen verschiedenen Abteilungen wie IT, Sicherheit, **
-
Wie können Codes in der Informatik verwendet werden, und welche Rolle spielen sie in der Softwareentwicklung, der Datenverschlüsselung und der Kommunikation zwischen verschiedenen Systemen?
Codes werden in der Informatik verwendet, um Anweisungen zu schreiben, die von Computern ausgeführt werden können. In der Softwareentwicklung dienen Codes dazu, Programme zu erstellen, die bestimmte Aufgaben erledigen können. In der Datenverschlüsselung werden Codes verwendet, um Informationen so zu verschlüsseln, dass sie nur von autorisierten Personen gelesen werden können. Bei der Kommunikation zwischen verschiedenen Systemen spielen Codes eine wichtige Rolle, da sie die Interaktion und den Datenaustausch zwischen den Systemen ermöglichen. **
-
Wie beeinflusst die Einkapselung die Softwareentwicklung in Bezug auf Sicherheit, Wartbarkeit und Erweiterbarkeit?
Die Einkapselung in der Softwareentwicklung ermöglicht es, den Zugriff auf bestimmte Teile des Codes zu beschränken, was die Sicherheit erhöht, da unerwünschte Manipulationen verhindert werden können. Darüber hinaus erleichtert die Einkapselung die Wartbarkeit, da Änderungen an einem abgekapselten Modul keine Auswirkungen auf andere Teile des Systems haben. Außerdem fördert die Einkapselung die Erweiterbarkeit, da neue Funktionen hinzugefügt werden können, ohne bestehende Module zu beeinträchtigen. Insgesamt trägt die Einkapselung dazu bei, die Softwareentwicklung sicherer, wartbarer und erweiterbarer zu machen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.